|
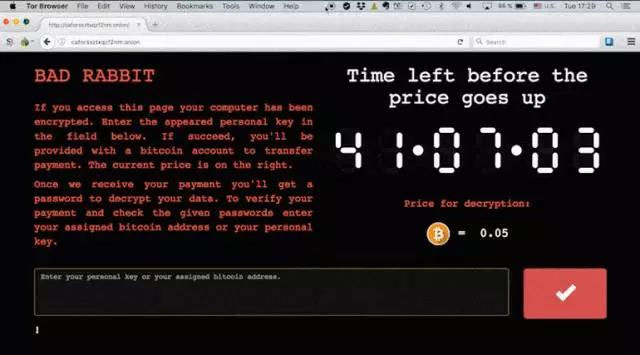
本站电脑知识提供电脑入门知识,计算机基础知识,计算机网络应用基础知识,电脑配置知识,电脑故障排除和电脑常识大全,帮助您更好的学习电脑!不为别的,只因有共同的爱好,为中国互联网发展出一分力! 17年真是windows操作系统中多灾多难的一年啊,先是5月份的WannaCry勒索病毒,接着是6月份的ExPetr勒索病毒,在本月又出现了新版本的勒索病毒“坏兔子”。俄罗斯、乌克兰等国24日遭到新一轮勒索病毒攻击。乌克兰敖德萨机场、首都基辅的地铁支付系统及俄罗斯三家媒体中招,德国、土耳其、日本等国随后也发现此病毒。新勒索病毒名为“坏兔子”,采用加密系统防止网络安全专家破解恶意代码,与6月底爆发的“NotPetya”病毒有相似的传播方式。 该勒索病毒通过伪造Flash更新传播: 金山毒霸安全实验室分析发现,坏兔子病毒传播者首先伪造一个Adobe Flash Player有安全更新的假消息,用来欺骗目标用户下载安装。 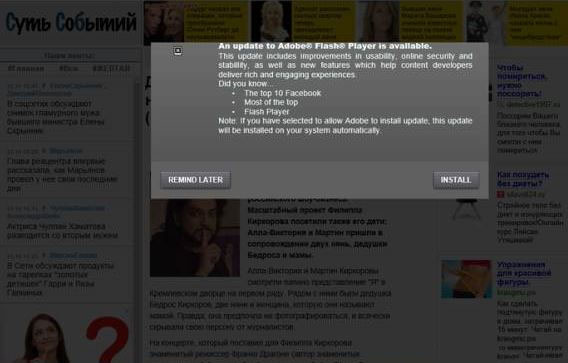 中毒后,病毒就会加密含文件,被加密的文件类型有下图中介绍的所有合适: 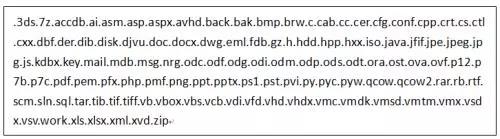 此时,“坏兔子”会向受害者们提供了一张“勒索纸条”,文件已经“不能再用了”,“没有我们的解密服务,谁也无法恢复。” 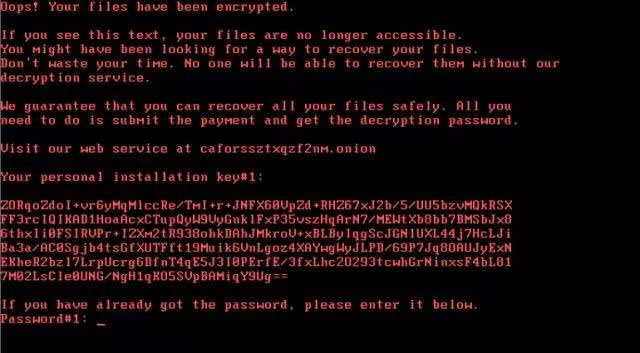 勒索页面:图片来自于ESET公司 和其他勒索病毒不同,该病毒加密破坏后的文档,并不修改文档扩展名,故中毒用户只在病毒弹出索要比特币的窗口或双击打开文档时才会发现系统已遭破坏。 受害者会看到一个支付页面,页面上有一个倒计时计时器。他们被告知,在最初的40个小时内,支付解密文件的费用是0.05比特币——大约285美元。此时会有一个定时炸弹的装置,在时间到了之后解密费用会上涨。
学习教程快速掌握从入门到精通的电脑知识 |
温馨提示:喜欢本站的话,请收藏一下本站!
本站发布的Win7纯净版系统、Win10纯净版和XP纯净版系统仅为个人学习测试使用,请在下载后24小时内删除,不得用于任何商业用途,否则后果自负,请支持购买微软正版软件!
本站所有资源全部来自于网络资源,如侵犯到您的权益,请及时通知我们(),我们会及时处理.
Copyright © 2018-2020 萝卜系统下载站 手机站 关于本站